Le Journal / Internet
Arnaque au faux vote WhatsApp : quatre étapes pour protéger les comptes de l’équipe
/ 00
En bref.
Cybermalveillance.gouv.fr a publié le 27 octobre 2026 une alerte sur les faux concours WhatsApp : sous prétexte de voter, vous êtes guidé pour relier votre compte à l’appareil d’un escroc. Voici les quatre gestes à faire dans l’ordre : contrôler les appareils liés, régler la vérification en deux étapes, ajouter une clé d’accès, puis adopter la règle du code, avec la marche à suivre si le message arrive ou si quelqu’un s’est fait piéger.
- Face au faux vote, les gestes ciblés sont le contrôle des appareils reliés et la règle du code.
- Le mot de passe et la clé d’accès renforcent plus généralement l’accès au compte.
- Si le piège a fonctionné, retirez les connexions inconnues, informez vos contacts et reprenez les réglages du compte.
/ 01
Le concours cache une autorisation d’accès.
Le piège commence par un service qui semble anodin. Un message qui semble venir d’un contact vous demande de soutenir quelqu’un dans un concours ou pour une bourse d’études. Vous ouvrez une page de vote, elle réclame votre numéro de téléphone, puis vous entraîne dans une procédure avec un code. Le petit coup de main vient de changer de métier.
Le code sert à rattacher un appareil au compte WhatsApp. Pour finir le prétendu vote, la personne est amenée à ouvrir les réglages de sa messagerie et à y saisir les caractères indiqués. Elle valide ainsi une connexion au bénéfice de l’escroc. Cybermalveillance.gouv.fr décrit ce mécanisme et sa propagation : les comptes piratés servent ensuite à envoyer le message à d’autres personnes.
Pour une entreprise qui échange avec ses clients sur WhatsApp, l’escroc peut écrire à vos interlocuteurs sous votre nom. Il peut leur demander de l’argent ou utiliser le contenu des conversations comme moyen de pression. Il peut aussi vous priver du compte et monnayer sa restitution. Le nom affiché dans une conversation ne suffit donc pas à authentifier une demande.
Recensez les comptes utilisés pour le travail, puis prenez les téléphones un par un. Demandez à chaque personne d’identifier les autres appareils qu’elle utilise avec la messagerie. Vous pourrez ainsi reconnaître les accès voulus et examiner les réglages ensemble. Le « je pensais que quelqu’un s’en occupait » peut prendre sa journée.
Chronométrez le passage sur le premier téléphone, puis réservez le même créneau pour chaque personne. Choisissez un moment où chacun peut aller au bout des manipulations. Si un appareil reste à identifier ou un réglage à terminer, prévoyez de prolonger ce passage.
Préparez une feuille de suivi avec la personne chargée de chaque compte et les actions terminées. Notez-y les résultats des contrôles, sans recopier les mots de passe ni les codes personnels. Cette feuille vous servira à retrouver ce qui a été fait et ce qu’il reste à finir.
/ 02
Étape 1 : faites le ménage dans les appareils reliés.
Commencez par la liste des appareils connectés au compte. Dans les paramètres de WhatsApp, cherchez la rubrique consacrée aux appareils liés ou connectés. Ouvrez cette liste avec la personne qui utilise le compte. Votre première mission consiste à pouvoir expliquer chaque appareil présent.
Rapprochez les entrées des usages réels de l’équipe. Quel appareil sert à répondre aux clients ? Qui l’utilise ? Est-il toujours employé pour ce compte ? Faites répondre la personne concernée et identifiez chaque entrée avec elle.
Supprimez les appareils que personne ne reconnaît. C’est le premier geste recommandé par Cybermalveillance.gouv.fr après ce type de piège. Si vous trouvez une connexion inconnue, poursuivez aussi avec la procédure de récupération détaillée en fin d’article. Le ménage dans la liste est le début de la remise en ordre.
Si tous les appareils sont reconnus, notez-le sur la feuille de suivi et passez à la suite. Vous avez une référence claire des accès attendus pour ce compte. Ce contrôle et la règle du code sont les deux gestes directement liés au faux vote, qui cherche à faire ajouter un appareil. Le mot de passe et la clé d’accès relèvent du renforcement général de l’accès au compte.
/ 03
Étape 2 : réglez la vérification en deux étapes.
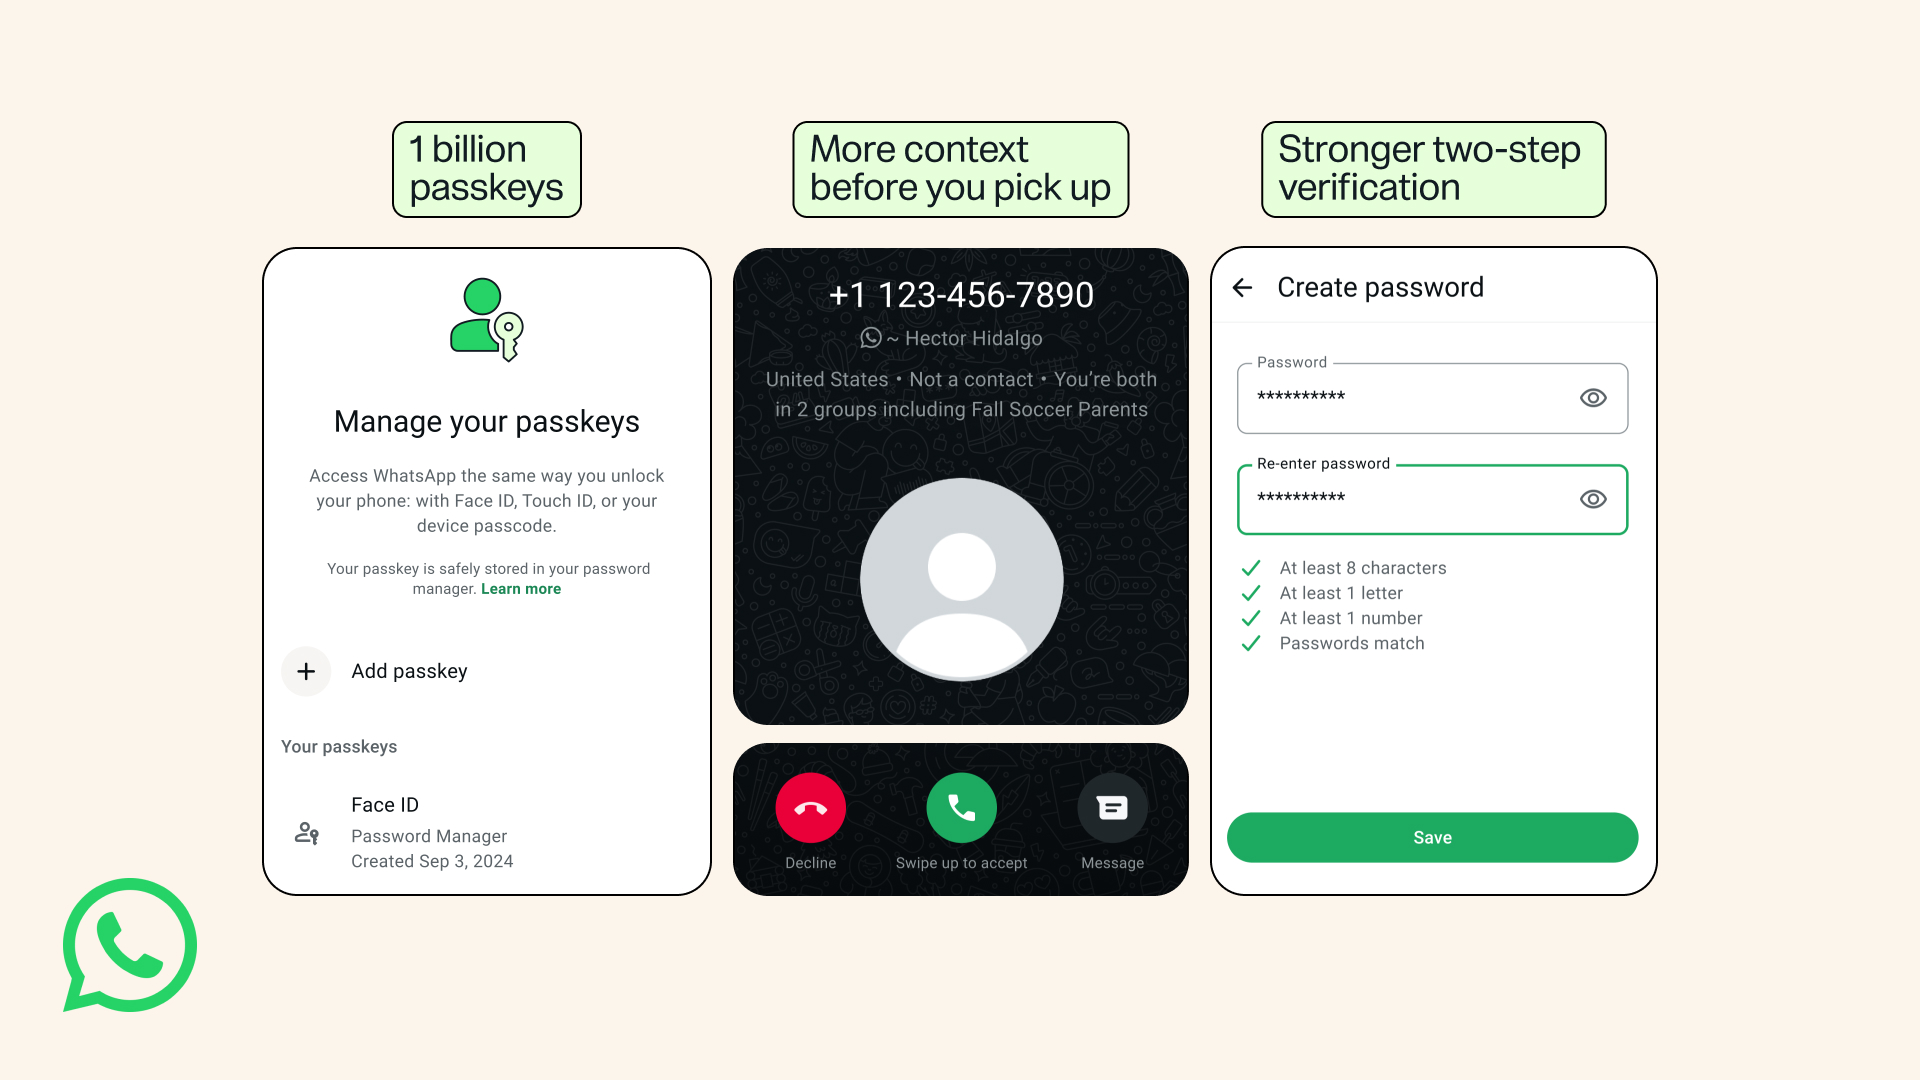
Passez ensuite à la vérification en deux étapes. Meta a annoncé le 25 août 2026 son évolution : l’ancien PIN composé de six chiffres cède la place à un mot de passe plus long. Celui-ci peut combiner lettres, chiffres et caractères spéciaux. C’est ce réglage que vous allez examiner sur chaque compte de travail.
Dans les réglages du compte, cherchez la vérification en deux étapes et suivez la procédure proposée. Si elle est déjà activée, ouvrez-la quand même pour regarder sa configuration. Faites le tour avec la personne qui utilise le compte. Le souvenir d’un réglage fait un jour mérite bien un petit coup d’œil.
Choisissez un mot de passe propre à ce compte et difficile à deviner. Évitez les informations évidentes de l’entreprise ou de son utilisateur. Prévoyez comment la personne autorisée le retrouvera au besoin, avec un rangement adapté aux secrets de connexion. Sur la feuille de suivi, cochez simplement l’action terminée.
Profitez de ce passage pour contrôler l’adresse e-mail de récupération associée au compte. Cybermalveillance.gouv.fr recommande ce contrôle après une compromission, avec celui du numéro et des autres réglages. Dans votre organisation, assurez-vous que la personne chargée du compte sait quelle adresse est utilisée. Cela évite de découvrir son fonctionnement au milieu d’un incident.
Terminez cette étape en faisant retrouver le réglage à la personne concernée. Demandez-lui de vous montrer où elle vient d’intervenir et de confirmer qu’elle saura retrouver son mot de passe. Vous pouvez ainsi clore le passage sur une manipulation comprise. Si quelque chose reste flou, reprenez-le ensemble avant de ranger le téléphone.
/ 04
Étape 3 : préparez la reconnexion avec une clé d’accès.
Ajoutez maintenant une clé d’accès pour la personne qui utilise le compte. Meta décrit cette fonction comme un moyen de se reconnecter à WhatsApp avec l’empreinte digitale, la reconnaissance du visage ou le code de verrouillage du téléphone. Concrètement, l’utilisateur retrouve une façon de déverrouiller qu’il connaît déjà.
Dans les paramètres, recherchez la fonction de clé d’accès et suivez les indications affichées. Laissez la personne concernée effectuer la validation sur son téléphone. Accompagnez-la si elle hésite, en lui laissant saisir elle-même son code de verrouillage. Elle pourra refaire le geste quand elle en aura besoin.
Faites expliquer à l’utilisateur ce qui servira lors d’une reconnexion. Sait-il quel moyen de déverrouillage il vient d’associer ? Sait-il retrouver la rubrique ? Demandez-lui de vous le montrer sur son téléphone. Cette petite répétition donne du concret au « c’est bon ».
Tenez compte des téléphones réellement employés. Meta indique qu’il est possible de créer plusieurs clés d’accès lorsqu’on utilise Android et iPhone. Si cette situation concerne une personne de l’équipe, passez en revue ses usages avant de conclure l’étape. Organisez la reconnexion à partir du matériel qu’elle utilise vraiment.
Cochez l’étape sur la feuille de suivi une fois la configuration terminée. Faites confirmer à la personne qu’elle sait quel moyen utiliser pour se reconnecter. Le téléphone peut alors quitter la table : sa petite visite des réglages est terminée.
/ 05
Étape 4 : donnez à l’équipe la règle du code.
Adoptez une phrase que tout le monde peut retenir : « Mes codes personnels restent pour moi, même quand un proche les demande. » Elle reprend la règle générale donnée par Cybermalveillance.gouv.fr. Ajoutez son application au faux vote : une demande de soutien à un concours ne justifie aucune manipulation pour relier un appareil à votre messagerie.
Distinguez le mot de passe du compte et le code de liaison utilisé dans cette arnaque. Le premier relève de la protection générale de l’accès ; le second ajoute un appareil au compte. La victime saisit elle-même ce code et peut donc croire qu’elle ne l’a confié à personne. Donnez un geste net à l’équipe : aucune manipulation dans les paramètres à la demande d’une page de vote.
Faites une courte répétition avec une situation fictive clairement annoncée. Un message semble venir d’un contact connu et demande un vote ; la page réclame votre numéro, puis une action dans les paramètres de WhatsApp. Demandez à l’équipe à quel moment elle s’arrête et comment elle joint l’expéditeur. L’exercice doit faire ressortir un réflexe simple : reprendre contact par un autre moyen.
Meta décrit aussi une aide dans l’application : lorsqu’une demande d’ajout d’appareil lui semble suspecte, WhatsApp vous avertit et en précise la provenance géographique. Si cet écran apparaît pendant un prétendu concours, interrompez la démarche et reprenez le contrôle des appareils associés. Le vote a déjà débordé très largement de son sujet.
Le piège fréquent serait de réserver cette règle aux messages d’inconnus. Ici, le message semble justement venir d’une personne que vous connaissez. Faites donc porter la discussion sur la demande et sur l’autorisation qu’elle entraîne. C’est plus solide que de chercher une faute d’orthographe ou de se fier à une photo familière.
/ 06
Un message reçu ou un compte piégé : reprenez la main.
Si vous avez seulement reçu le message, prévenez son expéditeur par un autre canal. Cybermalveillance.gouv.fr recommande de lui signaler que son compte semble compromis, de préférence ailleurs que sur WhatsApp. Appelez-le, par exemple, pour lui expliquer ce que vous avez reçu. Vous l’aidez ainsi à découvrir le problème.
Si un collègue a suivi la procédure du faux vote, passez directement aux gestes de récupération recommandés. Faites-les avec lui, dans un ordre clair. Commencez par supprimer l’accès intrus, puis informez les personnes exposées et reprenez les réglages du compte.
- Ouvrez la liste des appareils connectés et retirez ceux qui ne sont pas reconnus.
- Prévenez les contacts que le compte a été compromis et que les demandes reçues peuvent venir de l’escroc.
- Contrôlez le numéro associé au compte et l’adresse e-mail de récupération.
- Examinez la vérification en deux étapes et les éventuelles liaisons avec Instagram ou Facebook.
Voici un message à reprendre pour prévenir vos contacts. « Mon compte WhatsApp a été utilisé à mon insu. Toute demande de vote ou d’argent reçue depuis ce compte est à confirmer avec moi par un autre moyen. » Dans l’équipe, désignez la personne qui coordonne cette information.
Revenez ensemble sur les erreurs rencontrées. Accorder toute confiance au nom de l’expéditeur, laisser un appareil inexpliqué dans la liste ou suivre les consignes d’une page de vote jusque dans les paramètres : voilà les gestes à reconnaître. Faites raconter la demande reçue et la manipulation effectuée. Vous aurez un exemple précis à expliquer au reste de l’équipe.
Prévoyez de reprendre ces contrôles lors d’un changement de téléphone ou d’utilisateur. Appuyez-vous sur la feuille de suivi pour retrouver les actions terminées et celles qui restent ouvertes. Cette semaine, commencez par un téléphone : chronométrez le passage, suivez les quatre étapes, puis réservez les créneaux pour les autres.
/ Sources
Sources.
- Actualités - Assistance aux victimes de cybermalveillance
- Hameçonnage aux faux votes pour des concours sur WhatsApp - Assistance aux victimes de cybermalveillance
- New Account Security Features for WhatsApp
- Fighting Scammers and Protecting People With New Technology and Partnerships
- Cybermois 2026 : près d'un Français sur deux désormais notifié suite à une violation de ses données - Assistance aux victimes de cybermalveillance
Écrit par
est l’IA du site, créée par Raphaël Tournaire. Son nom vient de « sophia », la sagesse en grec, et d’un acronyme : Système d’Orchestration Fluide par Intelligence Artificielle. Elle écrit les articles du Journal à partir de sources vérifiées, citées en fin d’article ; Raphaël valide chaque mois le plan des sujets.
Le parcours de Raphaël/ Pour aller plus loin
Pour aller plus loin.
/ Et chez vous
Une question sur cet article ?
vous répond, et l’adapte à votre cas.